PoC対象
以下のような組織にPoCをご提案します
業務自動化が必要な組織
業務自動化/業務革新が必要な企業・公共機関
検証が必要な組織
生成AI導入前にセキュリティ・品質・効率をまず検証したい組織
実使用シナリオが必要なチーム
現業要件が多く、実使用シナリオベースの検証が必要なチーム
提案PoCタイプ
4つの主要領域でPoCを進めます
Agent PoC
繰り返し業務自動化、承認/報告フロー自動化、運用プロセス自動化
例: 問い合わせ分類 → 回答下書き → チケット作成/割当 → 結果レポート
AI DLP PoC
生成AIセキュリティ/漏洩防止
機密情報検出/マスキング、ポリシーベースのブロック/許可、監査ログ/追跡
例: プロンプト/応答内の個人情報・機密検出および対応ポリシー検証
RAG PoC
社内文書/規定/マニュアルベースの正確な回答、根拠(出典)提供
例: 規定Q&A、技術マニュアルQ&A、公共機関問い合わせ/規定検索高度化
NLQ PoC
Natural Language Query
自然言語でデータ照会、指標/現況自動照会、レポート自動生成
例: 「先月の部署別処理時間上位10件を教えて」→ 自動クエリ/要約/可視化
PoC進行方式
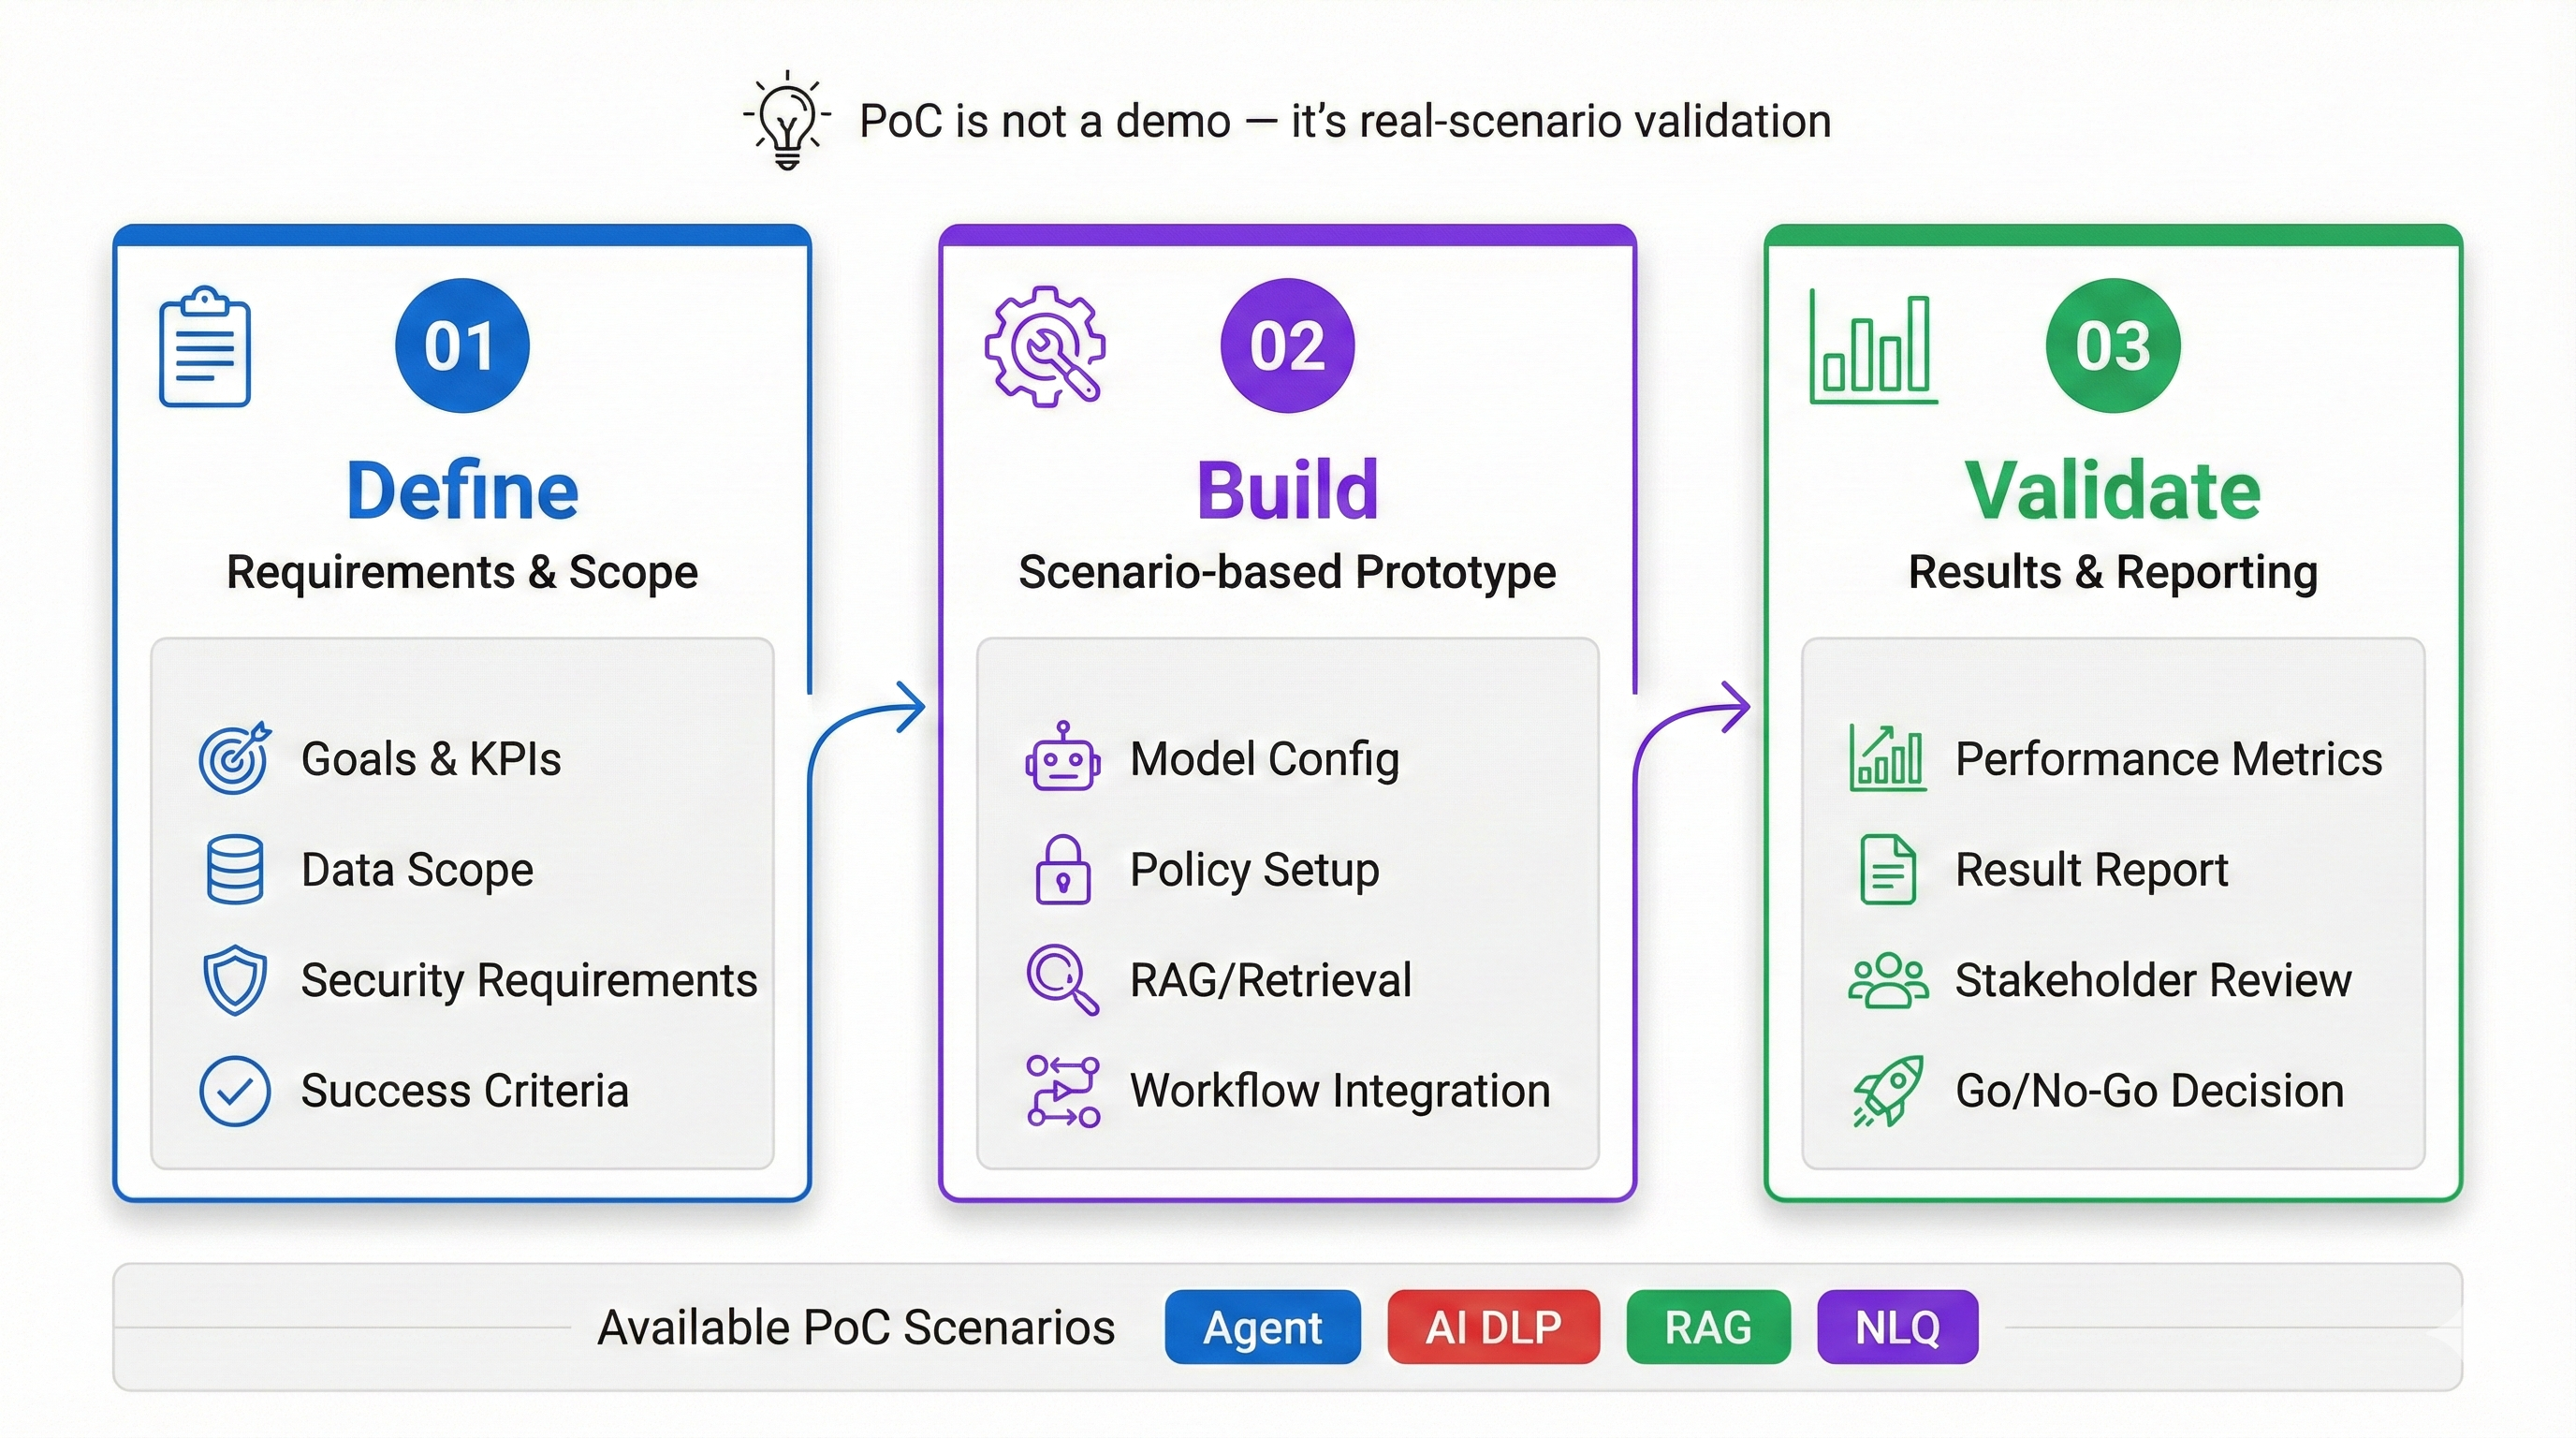
3ステップでPoCを進めます
PoCはデモではなく、現業シナリオベースの検証です。
Step 1
事前定義
要件/指標/データ範囲の合意
目標、成功基準(KPI)、データアクセス範囲、セキュリティ要件を確定
Step 2
実装/連携
シナリオ中心のプロトタイプ構成
モデル/ポリシー/検索/権限/ログ構成 + ワークフロー連携
Step 3
検証/結果共有
性能・品質・セキュリティ・運用性評価
定量/定性評価 + 改善案/拡張ロードマップ提示
PoC成果物
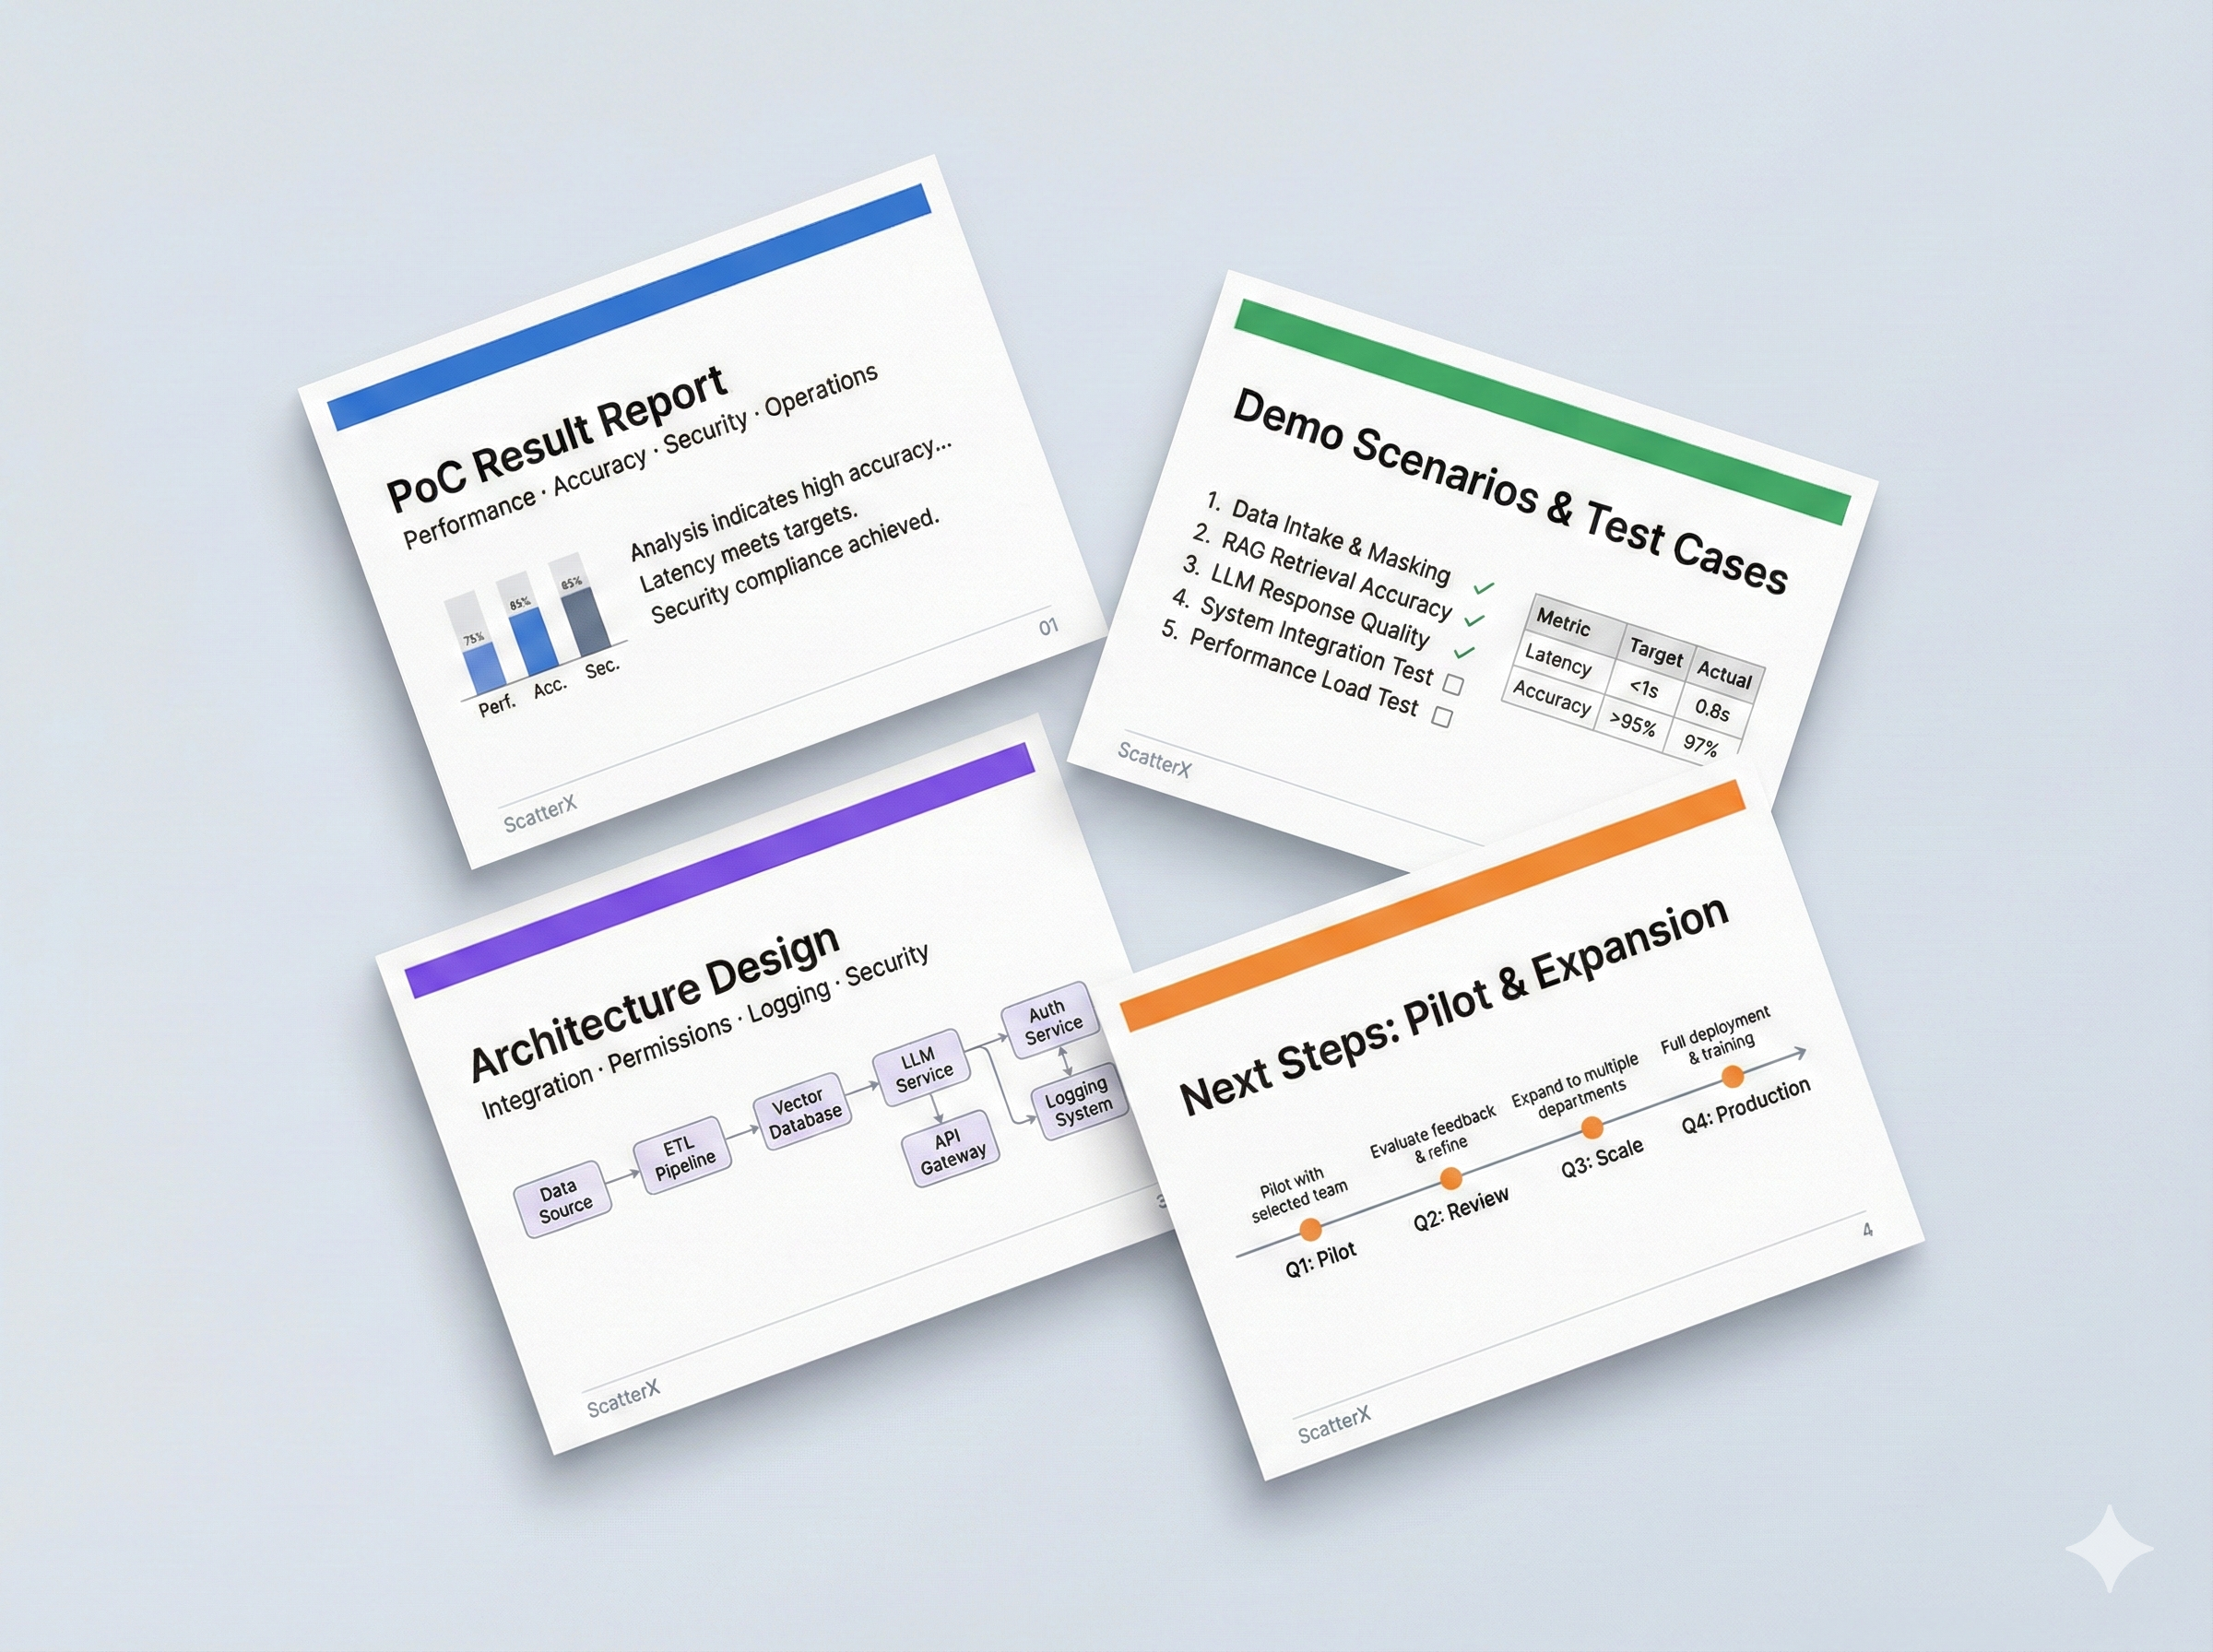
PoC完了後、以下の成果物を提供します
PoC結果報告書(性能/精度/セキュリティ/運用観点)
デモシナリオ/テストケース/評価指標
アーキテクチャ構成案(連携/権限/ログ/セキュリティ)
次のステップ提案:Pilot/拡張適用ロードマップ